Désormais, mon blog sera majoritairement dédié au Cloud Computing et à Windows Azure en particulier. Il y sera la place pour discuter sur toute la plage des plateformes, services et technologies associées (Microsoft en principal).
Egalement, ce blog sera une tribune de mes pensées et positions concernant ce concept révolutionnaire en informatique qui est le Cloud.
J'en profite pour partager ici une adresse Twitter: @marius_on_azure, également consacrée aux même but. N'hésitez pas de la suivre!
-----------------------------------------------------------------------------------------------------------
From now on, my blog will be mostly exclusively dedicated to the Cloud Computing topics and to Windows Azure in particular. It will be the place for discussing and exchanging on a whole range of platforms, services and technologies associated to this (Microsoft mainly).
Also, it will be the tribune of my thoughts regarding this revolutionary concept which is the Cloud.
I will share here with you a new Twitter address: @marius_on_azure, dedicated to the same goal. Go and follow it!
Affichage des articles dont le libellé est Cloud Computing. Afficher tous les articles
Affichage des articles dont le libellé est Cloud Computing. Afficher tous les articles
Gare au... Middleware
Je démarre, avec cet article, une série dédiée a Windows Azure Service Bus en particulier et au "middleware" en général.
I will start, with this article, a series dedicated to Windows Azure Service Bus in particular, and to the "middleware" in general.
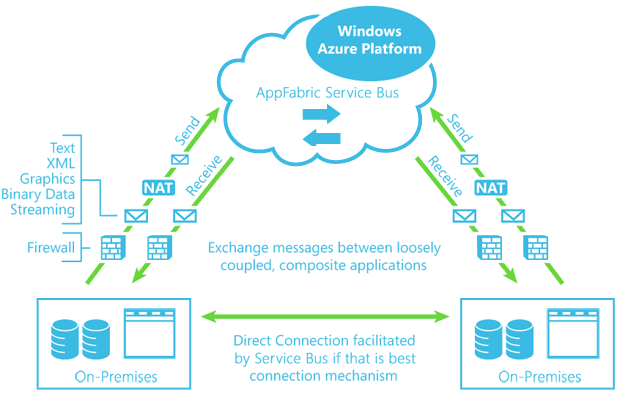
Ce ne seront pas des Hello World: le but est d'affranchir ce pas et montrer notamment des cas d'utilisation du monde réel, du vrai métier, quoi.
Pour autant, on parlera essentiellement de la technique, ainsi de point de vue conception/architecture, que des détails d'implémentation et développement.
J'essayerai au maximum de structurer la suite pour donner une vision cohérente et comprehensive.
Bonne "lecture" :)
Pour autant, on parlera essentiellement de la technique, ainsi de point de vue conception/architecture, que des détails d'implémentation et développement.
J'essayerai au maximum de structurer la suite pour donner une vision cohérente et comprehensive.
Bonne "lecture" :)
It won't be a Hello World series. The goal is to cross the line and attack real world scenarios, with real business cases there.
However, the content will be focused mainly on technique, either on aspects on design/architecture and implementation/development.
I will try to have the "speech" well structured in order keep it coherent and comprehensive.
Enjoy your "reading" :)
However, the content will be focused mainly on technique, either on aspects on design/architecture and implementation/development.
I will try to have the "speech" well structured in order keep it coherent and comprehensive.
Enjoy your "reading" :)


La session est finie. Démo réussie
La session ("Azure Integration Services : les concepts de BizTalk dans le cloud
(ARC303)") esti finie avec succès. La démonstration a fonctionné correctement. Un bon travail collectif, avec Benjamin et Olivier. Bravo à (nous) tous !
Voici les slides de la session, partagés en ligne:
Voici les slides de la session, partagés en ligne:
Amazon EC2 vulnerable aux attaques ?
Le service Amazon d'informatique dans le « nuage » (cloud computing) pourrait s'avérer moins fiable qu'annoncé. Selon une équipe du MIT (en anglais), ce service serait vulnérable aux écoutes et aux attaques malveillantes. Leur étude montre qu'il est possible de cartographier précisément où les données d'une cible se trouvent matériellement dans le «nuage» pour ensuite utiliser différentes astuces permettant de recueillir des renseignements.
« Nous croyons fermement que ces vulnérabilités sont spécifiques à l'actuelle technologie de virtualisation et qu'elles auront également une incidence sur les autres fournisseurs », explique Eran Tromer, chercheur postdoctoral au laboratoire Computer Science and Artificial intelligence du MIT, qui a effectué le travail avec trois collègues de l'Université de Californie à San Diego.
Les faiblesses potentielles ont été trouvées dans les services d'infrastructure fournis par Amazon et Rackspace. « Traquer une victime sur des milliers de serveurs peut sembler impossible. Pourtant, en suivant des méthodes simples d'investigation, et pour peu d'argent, on a 40% de chance de placer une machine virtuelle malicieuse sur le serveur où se trouve la victime », explique Eran Tromer. Il devient alors possible de voler ses données.
Ma position par rapport de cet étude est:
1. Mauvaises nouvelles: une technologie Cloud - plutôt bien validée jusqu'à ici - s'avère vulnérable aux attaques. Azure - en tant que technologie Cloud - serait affectée aussi par la perte de confiance générale.
2. Bonnes nouvelles: Azure Fabric ne permets pas (au moins en ce moment) un accès direct à la machine virtuelle support. Ce qui isole la machine physique et les VM résidentes et fait impossible un attaque du type décrit ci-dessus.
A mon avis Microsoft devrait répondre rapidement en mettant en valeur la spécificité de son modèle Cloud.
Tout même, depuis son apparition, l'Azure a été spécial par son Fabric. Il est le moment d'en profiter.
SQL Azure : changement de cap pour SQL Server Data Services !
|
Inscription à :
Articles (Atom)